

Postura mensurável, exposição sob controle
O Vortex Cockpit é a plataforma de gestão de postura e exposição da Vortex Security. Consolida os dados das ferramentas de segurança já existentes, comprova a eficácia dos controles, mede a postura pelo NIST CSF 2.0 e converte cada risco em ação com responsável e prazo, em uma visão única para o conselho, o CISO e a operação.
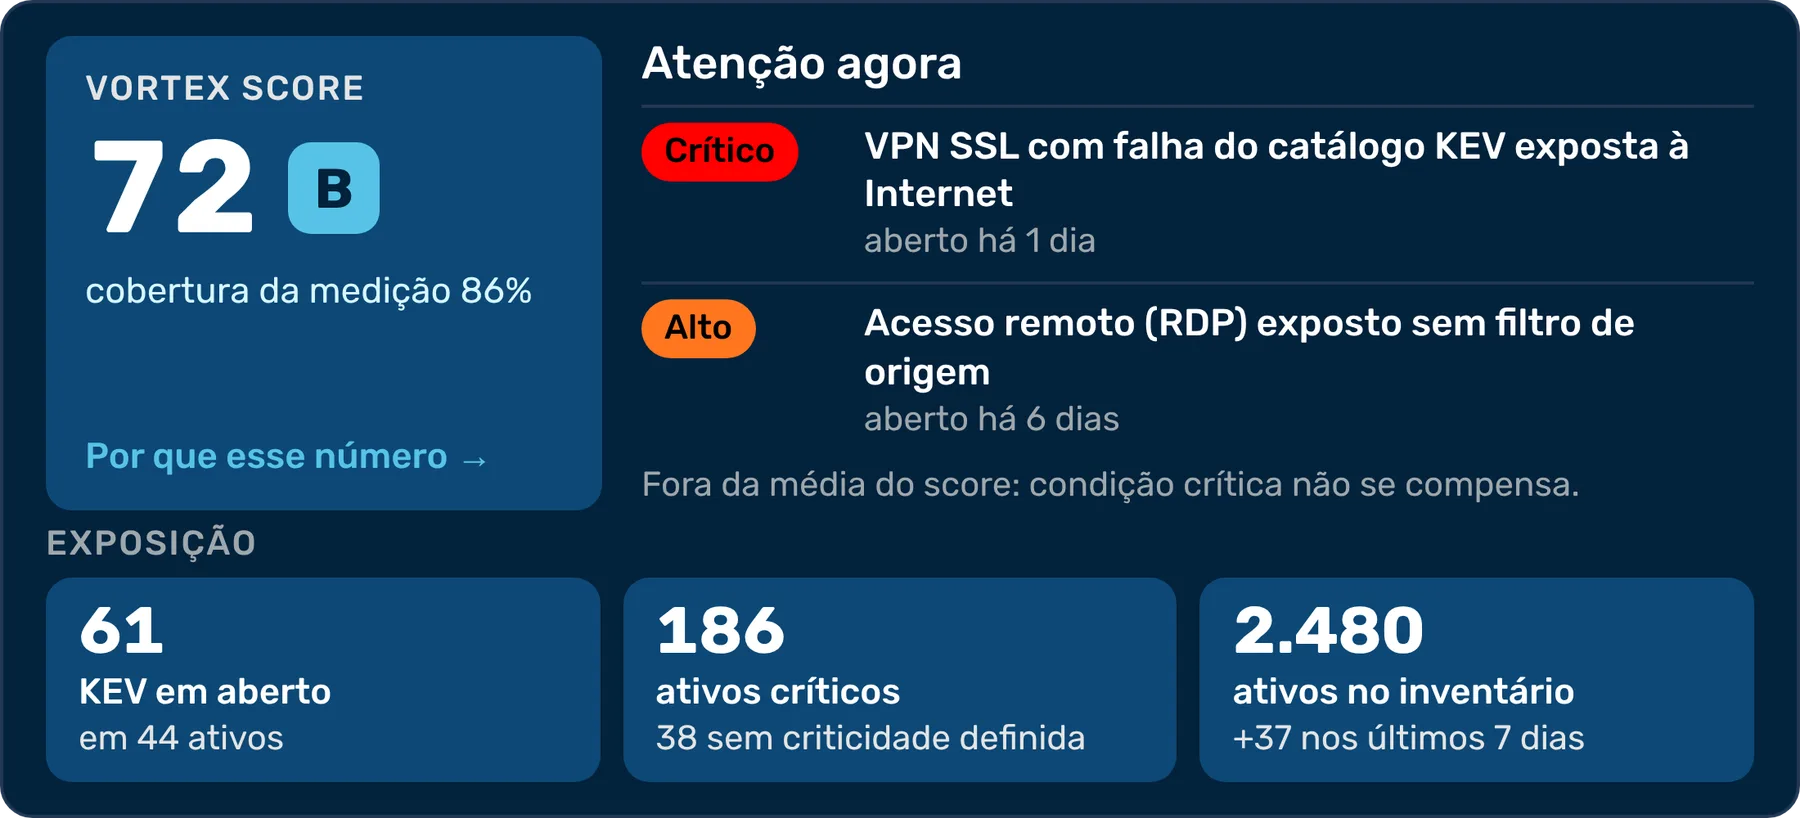
Em resumo: O Vortex Cockpit é a plataforma de gestão de postura e exposição da Vortex Security. Consolida os dados das ferramentas de segurança, verifica diariamente 100 controles técnicos, mede a postura em uma nota de 0 a 100 pelo NIST CSF 2.0 e organiza a remediação pelo ciclo CTEM, com visões para o conselho, o CISO e a operação.
Investimento em segurança não é, por si só, evidência de proteção
- 01
Degradação silenciosa dos controles
Exceções temporárias que se tornam permanentes, ativos novos fora da política de EDR, fontes de log interrompidas. São desvios que não geram alerta e reduzem, mês a mês, a proteção contratada.
- 02
Indicadores sem rastreabilidade
Ratings de terceiros com metodologia fechada não sustentam a prestação de contas ao conselho, que precisa saber o que foi medido, sobre qual escopo e com que confiabilidade.
- 03
Remediação sem governança
Identificar e priorizar vulnerabilidades é apenas o início. Sem responsável, prazo e acompanhamento, os achados se acumulam e o risco permanece.
Uma visão consolidada do ambiente, orientada à decisão
O Cockpit integra-se às ferramentas que a organização já opera, sem substituí-las, e consolida em uma base única os dados de endpoint, vulnerabilidades, firewall, identidade, SIEM, OT, nuvem e inteligência de ameaças.
Cada painel apresenta primeiro o estado atual, os pontos que exigem atenção e a próxima ação recomendada; o detalhamento vem em seguida. Todo indicador informa a fonte, a data da coleta e o grau de confiabilidade.
- Integração com cerca de 40 tecnologias de segurança
- Visões dedicadas ao conselho, ao CISO e à operação
- Fechamento mensal com relatórios e apresentações executivas
Dois indicadores para as perguntas que o conselho faz
Ambos são calculados com os dados do próprio ambiente, com metodologia transparente e explicada medida a medida.
- Postura de Controles 100 controles técnicos verificados todos os dias
Os controles contratados estão configurados e em operação? A verificação é feita diretamente nas ferramentas e evidencia quanto da proteção contratada está efetivamente ativa.
Como funciona - Vortex Score 0 a 100 uma nota, com 41 medidas em dez dimensões do NIST CSF 2.0
Qual é a postura atual, e qual a confiabilidade dessa medição? A nota é sempre acompanhada da cobertura da medição.
Como funciona
Eficácia dos controles comprovada diariamente
A Postura de Controles verifica, todos os dias e diretamente em cada ferramenta, se os controles previstos existem, estão habilitados e alcançam todo o parque, do firewall e do EDR ao SIEM, à identidade e ao OT.
São 100 controles técnicos em 23 tecnologias, cada um com referência do fabricante e orientação de correção em português. A ponderação por criticidade faz o indicador refletir com precisão onde o risco é maior.
Cada controle reprovado gera uma ação de remediação com o ganho de postura correspondente, e as ações são ordenadas pelo retorno: maior ganho com menor esforço primeiro.
Uma nota de segurança apta a ser apresentada ao conselho
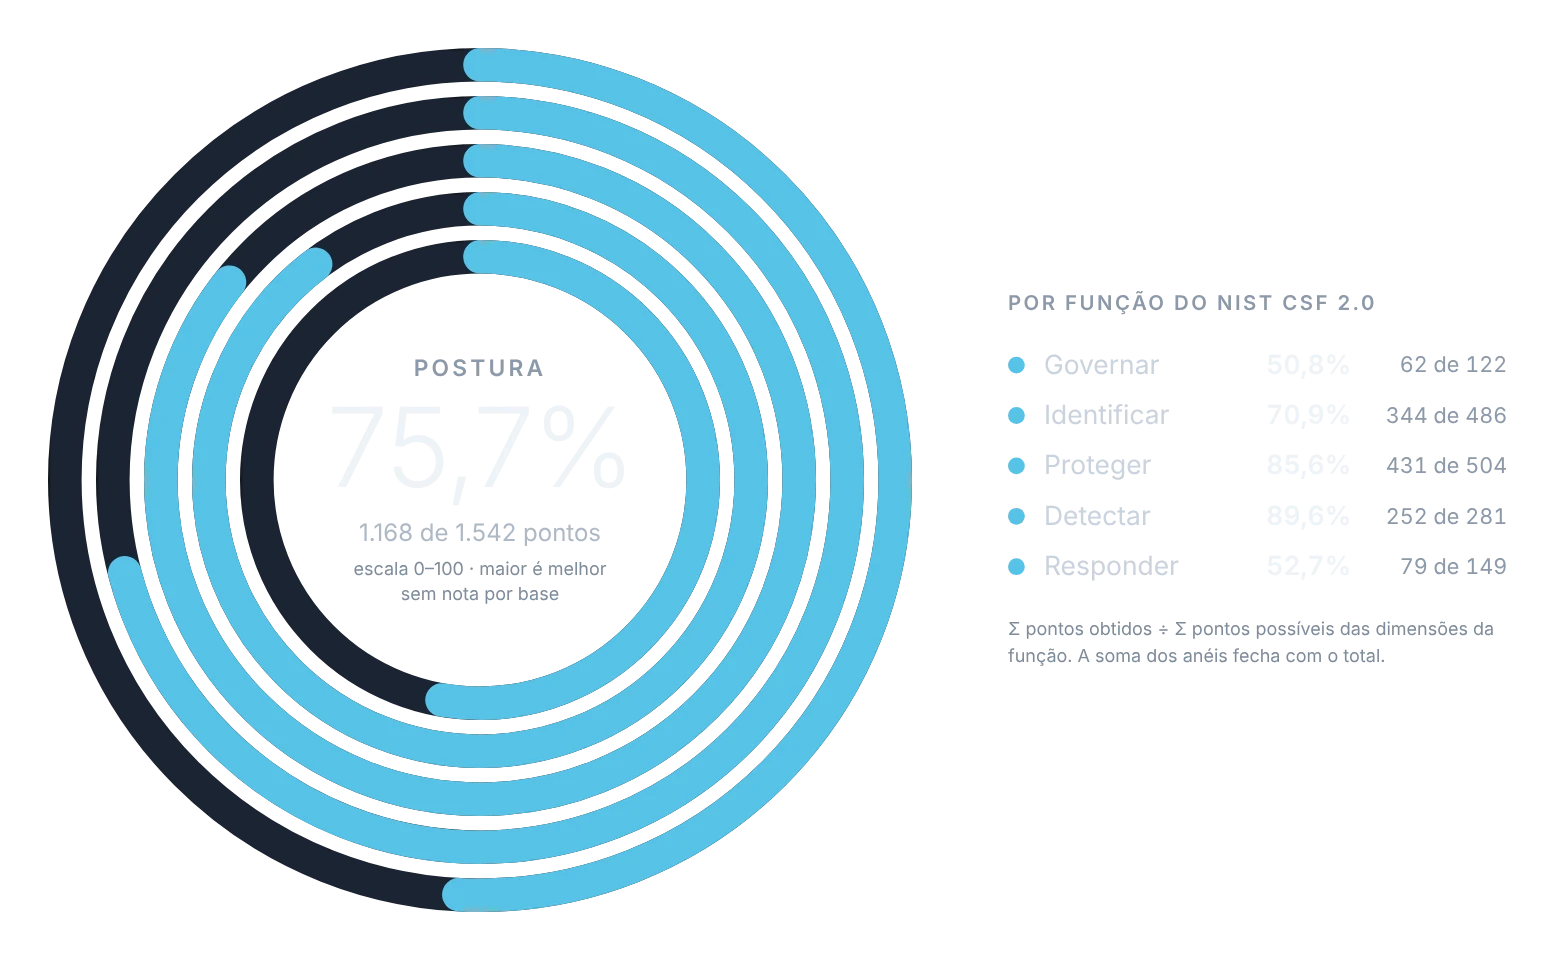
O Vortex Score expressa a postura de segurança em uma nota de 0 a 100, com classificação de A a E, estruturada pelas cinco funções do NIST CSF 2.0. Traduz a segurança para a linguagem executiva, com o rigor exigido por auditorias.
A nota é sempre apresentada com a cobertura da medição: um 72 apurado sobre 90% do ambiente não equivale a um 72 apurado sobre 30%. Medidas com mais de sete dias são desconsideradas, para que o indicador reflita o presente.
Com cobertura inferior a 50%, não há nota publicada: o Cockpit registra "não medido" e o motivo, em vez de apresentar um número que não se sustenta.

Rastreabilidade de cada ponto da nota
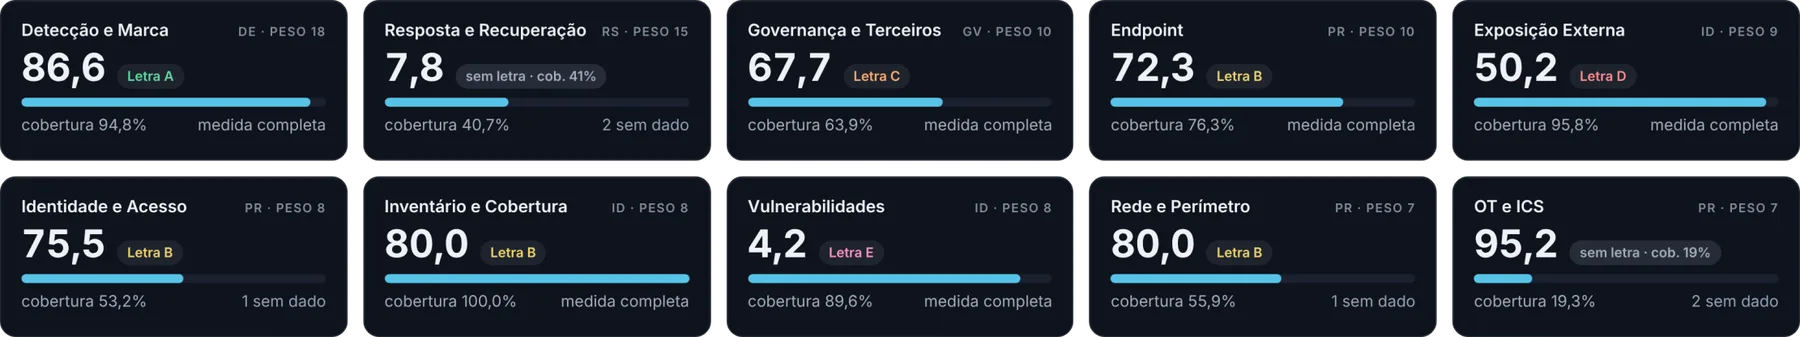
As 41 medidas distribuem-se em dez dimensões e são alimentadas pelas ferramentas do cliente, como Tenable, SentinelOne, Claroty, Google SecOps, Fortinet e Apura, e pela observação da superfície externa. As funções Detectar e Responder representam um terço do modelo, refletindo o peso da operação 24x7 do Cyber Defense Center. Os pesos são ajustáveis ao contexto de cada organização.
Do indicador à remediação
Cada nível de detalhamento expõe o valor coletado, a fonte e a data, e o Cockpit projeta o ganho de Score associado a cada correção.
Score
Nota, classificação e cobertura do ambiente.
Função e dimensão
A função do NIST CSF e a dimensão que reduzem a nota, com o respectivo peso.
Medida
Valor coletado, fonte e data da coleta.
Ação
Remediação recomendada e o ganho de pontos correspondente.
Chamado
Solicitação ao CDC com protocolo, integrada ao sistema de chamados da organização.
Indicadores construídos para sustentar decisões
- 0% a 50% Não medido Sem nota publicada: o Cockpit registra "não medido" e o motivo.
- 50% a 80% Nota limitada a 85 Não se atesta excelência sobre um ambiente parcialmente medido.
- 80% a 100% Nota sem esse limite Sempre acompanhada da cobertura.
- Ausência de dado não é zero Zero significa verificado e reprovado. O que não pôde ser verificado é apresentado como "sem dado", com a justificativa, sem ser tratado como conforme nem como falha.
- Cobertura sempre explícita Toda nota informa a parcela do ambiente efetivamente medida. Com cobertura inferior a 80%, a nota é limitada a 85: não se atesta excelência sobre um ambiente parcialmente medido.
- Estabilidade com sensibilidade ao risco Atrasos de sincronização e indisponibilidades pontuais de fontes não distorcem o indicador, que é suavizado e tem limite de variação diária. Riscos críticos novos, porém, refletem-se de imediato.
- Lacunas com origem identificada Toda ausência de dado é classificada pela causa: tecnologia não contratada, levantamento pendente da Vortex ou fonte sem envio. A responsabilidade por cada lacuna fica explícita.
O histórico é registrado diariamente, e toda alteração de metodologia é marcada na linha do tempo, com a justificativa.
Gestão contínua da exposição a ameaças
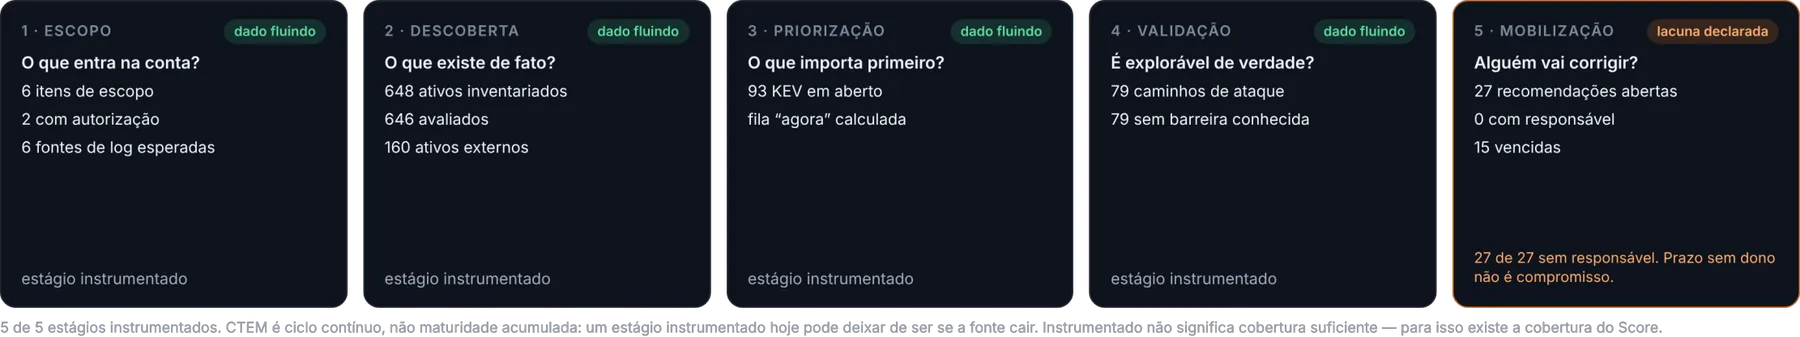
O CTEM (Continuous Threat Exposure Management), modelo definido pelo Gartner, substitui avaliações pontuais por um ciclo contínuo de cinco estágios. No Vortex Cockpit, esse ciclo estrutura a plataforma: os painéis de cada tecnologia são organizados por estágio, e a Visão Executiva segue a mesma sequência.
O que está no perímetro do programa, e o que está fora dele?
Delimitação formal do que integra o programa de gestão de exposição. O escopo de cada cliente é registrado com autorização, e o Cockpit confronta o que foi contratado com o que está efetivamente em uso.
No Vortex Cockpit- Escopo aprovado e autorizações registradas
- Comparativo entre o contratado e o efetivamente em uso
- Base de cálculo da cobertura do Vortex Score
Qual é a exposição atual da organização?
Identificação contínua da superfície de ataque, antes que um adversário o faça. O Cockpit consolida o inventário de todas as fontes, revela ativos não gerenciados e monitora o que é visível da organização na internet.
No Vortex Cockpit- Inventário unificado, incluindo ativos não gerenciados
- Domínios semelhantes, DNS, certificados, buckets, segredos em código e perfis falsos
- Vulnerabilidades, identidade e OT em uma única visão
O que deve ser tratado primeiro, e com qual justificativa?
Priorização baseada em risco real, e não apenas em severidade teórica. O Cockpit considera a exploração ativa das vulnerabilidades e os caminhos que conduzem aos ativos críticos do negócio.
No Vortex Cockpit- Exploração ativa antes de severidade: KEV, EPSS, exploit público e alcançabilidade
- Fila de prioridades de P0 a P3, com justificativa
- Caminhos de ataque até os ativos críticos
Quais defesas são comprovadamente eficazes?
Comprovação da eficácia dos controles, em substituição a premissas. A Postura de Controles e a validação por ativo evidenciam onde existe barreira efetiva.
No Vortex Cockpit- Postura e cobertura de controles verificadas diariamente
- Validação por ativo de cada CVE e caminho de ataque
- Testes de exposição somente com cenário aprovado, autorização e evidência, e nunca em OT
Quem é responsável, qual é o prazo, e a remediação está avançando?
Execução governada da remediação. Cada ação recebe responsável, prazo e o ganho esperado, e é encaminhada ao CDC e ao sistema de chamados da organização.
No Vortex Cockpit- Ações ordenadas pelo retorno
- Responsável e prazo em cada ação; sem responsável, a lacuna é declarada
- Solicitações ao CDC com protocolo e decisões registradas na Visão Executiva
Maturidade operacional do programa, medida estágio a estágio
Para cada um dos cinco estágios, o Cockpit indica se há dados sendo coletados e o que ainda precisa ser integrado. A interrupção de uma fonte é refletida de imediato, pois o CTEM é um ciclo contínuo, e não uma maturidade que se acumula.
Inventário de ativos consolidado a partir de todas as fontes
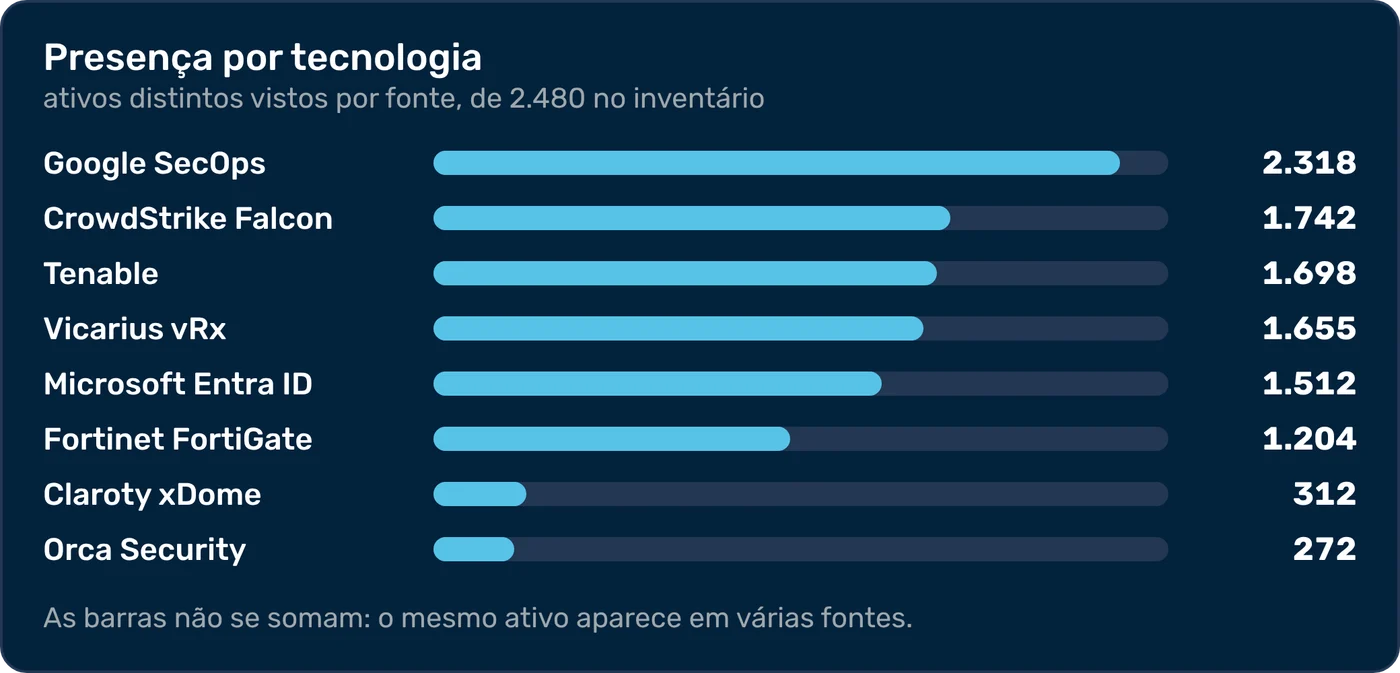
Cada ferramenta observa apenas parte do ambiente. O Inventário de ativos consolida servidores, estações de trabalho, equipamentos de rede, recursos de nuvem e ativos industriais em um registro único por ativo, mesmo quando várias fontes o identificam.
Divergências entre fontes não são resolvidas automaticamente: são encaminhadas para análise, decididas por um responsável e registradas com a justificativa. Ativos identificados por uma única fonte são sinalizados como possíveis ativos não gerenciados.
Cada ativo possui uma ficha com criticidade para o negócio, serviço suportado, ferramentas que o cobrem, vulnerabilidades abertas e data de fim de suporte. Alertas de risco são emitidos quando a nota cai, surge uma nova vulnerabilidade ou a configuração é alterada.
- Registro único por ativo, com a visão de cada fonte
- Conflitos entre fontes resolvidos com decisão registrada
- Ficha com criticidade, serviço de negócio, cobertura e vulnerabilidades
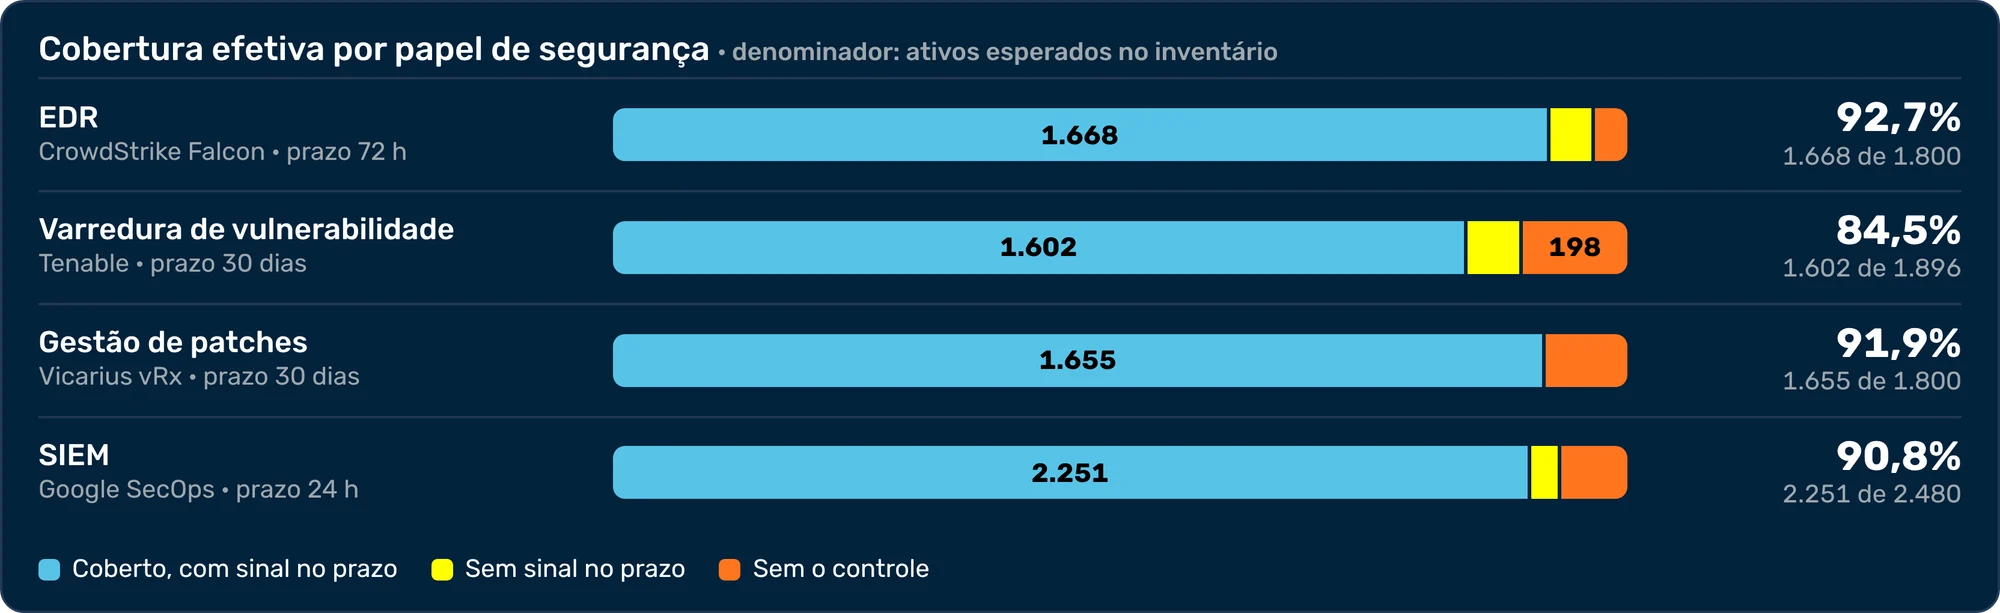
Cobertura cruzada: onde os controles não alcançam
Agente instalado não é sinônimo de agente em operação. A cobertura cruzada confronta cada ferramenta com o inventário e apresenta, por função de segurança (EDR, varredura de vulnerabilidades, gestão de patches e SIEM), os ativos cobertos com sinal no prazo, os que deixaram de reportar e os que estão sem o controle.
Como a base de cálculo é o inventário, e não a declaração da própria ferramenta, nenhuma lacuna permanece oculta. Cada ativo descoberto gera uma ação recomendada, como instalar o agente ou restabelecer o sinal, e a mesma análise identifica ativos não declarados, como IPs próprios fora do inventário ou ambientes de nuvem não registrados.
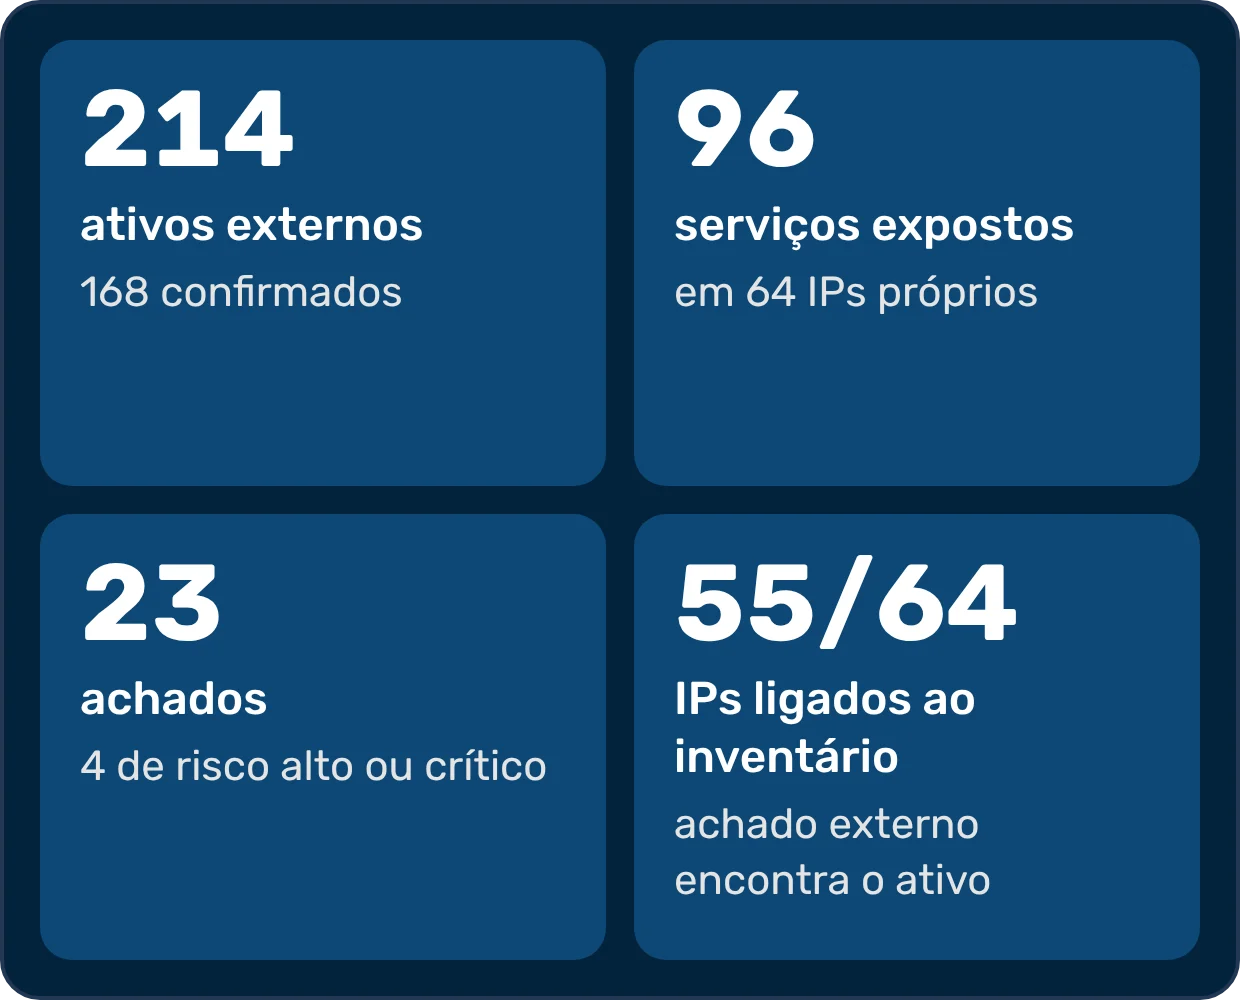
A superfície de ataque sob a perspectiva do adversário
O reconhecimento externo é a primeira etapa de um ataque. A Superfície externa realiza essa mesma leitura diariamente, de forma passiva e sem interação com os sistemas: domínios, subdomínios, IPs, serviços expostos e certificados visíveis na internet.
Cada achado externo é correlacionado ao ativo correspondente no inventário, o que atribui a uma porta exposta nome, responsável e criticidade. Quando autorizada pelo escopo, a varredura ativa é executada apenas nas faixas de IP registradas, e a análise é complementada pela zona de DNS, pela configuração do firewall e por consultas ao Shodan.
A Threat Intelligence completa a visão externa ao monitorar credenciais vazadas, sites, perfis e aplicativos falsos, segredos expostos em repositórios públicos e ofertas de fraude contra a marca, com fila de remoção (takedown).
- Descoberta passiva, sem acesso à rede interna
- Correlação de cada achado externo com o inventário
- Integração com o Tenable Exposure Analytics
- Avaliação de fornecedores críticos de A a E, apenas com dados externos
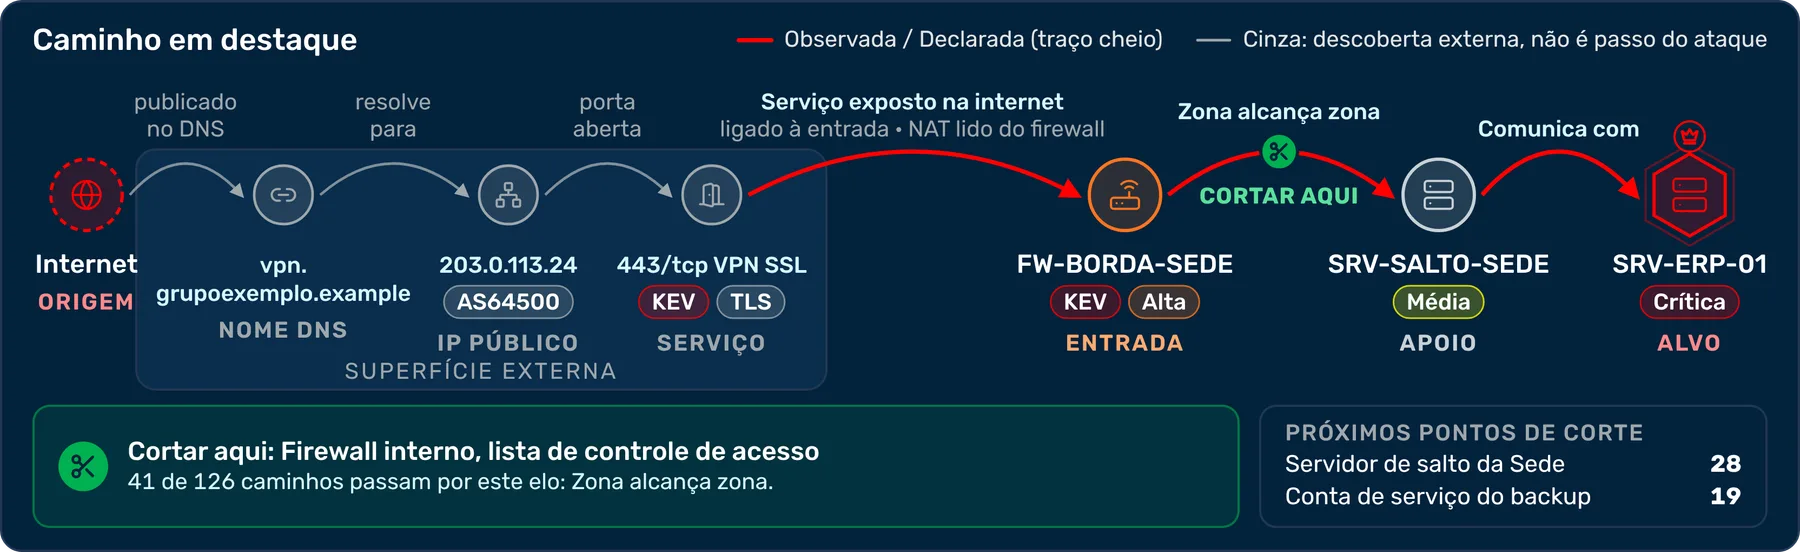
Caminhos de ataque e pontos de corte
O Cockpit mapeia os caminhos que conduzem da internet aos ativos críticos e identifica os pontos de corte: as correções que, isoladamente, interrompem vários caminhos ao mesmo tempo.
Corrigir uma vulnerabilidade não elimina, necessariamente, o caminho; restringir o alcance, sim. Por isso, cada ponto de corte informa quantos caminhos isola, e cada elo é sustentado por evidência observada ou declarada.
Eficácia das defesas comprovada por simulação controlada
Um caminho de ataque mapeado ainda é uma hipótese. A Validação de exposição a converte em evidência, executando cenários baseados em técnicas do MITRE ATT&CK e demonstrando, técnica a técnica, o que foi prevenido, detectado e contido. O que não foi testado não é considerado seguro.
Cada cenário é executado somente com aprovador designado, autorização vigente e alvo elegível, sempre em zona de teste declarada pelo cliente. Em ambientes OT, os testes ocorrem exclusivamente em réplicas.
Os resultados geram ações: técnicas não detectadas são encaminhadas ao CDC com protocolo, controles que não preveniram retornam à revisão de postura e caminhos confirmados sobem na fila de prioridades. Após a correção, o achado só é encerrado mediante nova verificação na fonte.
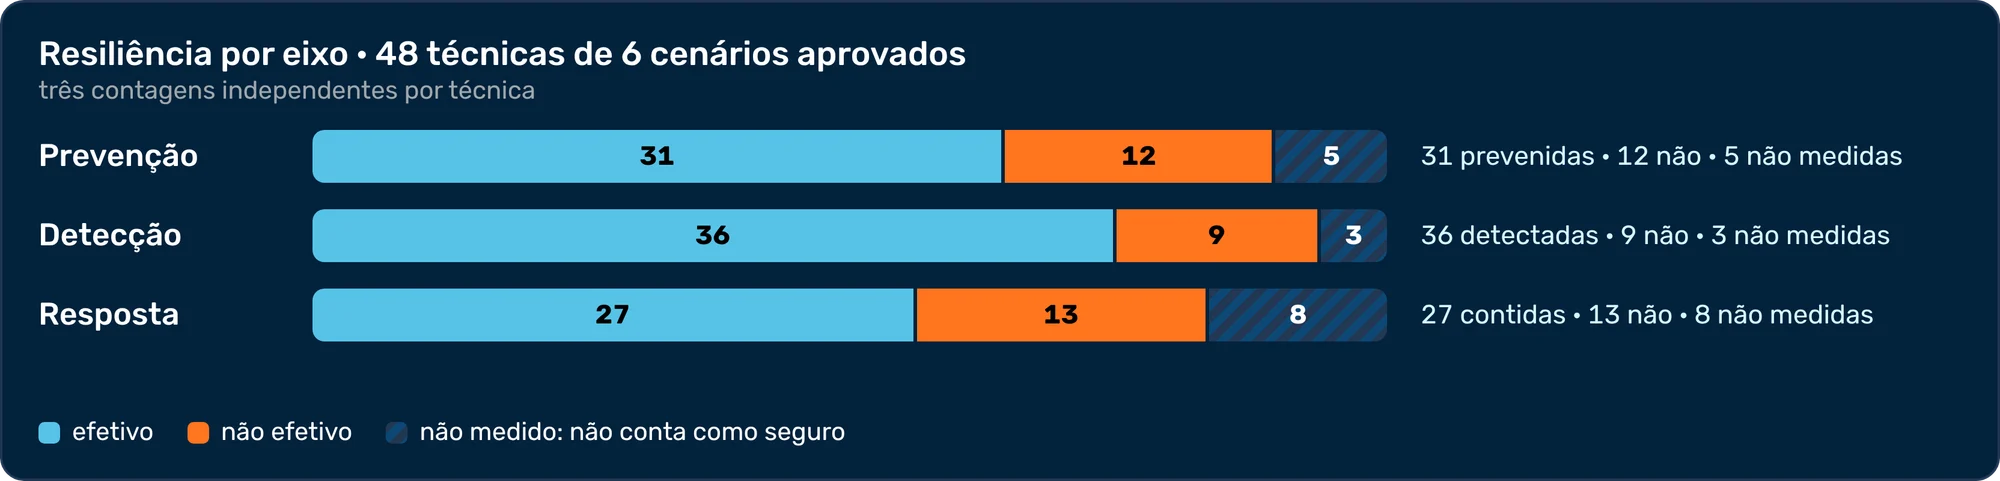
Informação adequada a cada nível de decisão
- Operação Fila de prioridades objetiva, com a justificativa de cada item e o acompanhamento de cada correção até o encerramento.
- CISO e GRC Desempenho do programa de segurança: prazos de correção, riscos aceitos, conformidade, auditorias e orçamento.
- Conselho e CEO Aderência ao apetite de risco aprovado, evolução da exposição e decisões que dependem da alta administração.
Gestão integrada, do painel ao relatório executivo
Painéis por tecnologia
Cerca de 40 tecnologias, de endpoint e firewall a identidade, OT, SIEM e nuvem, cada uma com visão operacional e análise pelo ciclo CTEM.
Solicitações ao CDC a partir do achado
Pedidos registrados na própria tela do achado, com protocolo, critério de conclusão e prazo, e retorno acompanhado em Minhas solicitações.
Reporte executivo automatizado
Apresentações geradas com os dados do período, em PPT e com a identidade visual do cliente, em versões para o CISO e para a operação, além de relatórios em PDF agendáveis.
Implantação em três etapas
Após a conexão das fontes, o primeiro Vortex Score é publicado no ciclo seguinte, com a cobertura da medição, as lacunas identificadas e as ações de maior retorno.
Aprovação do escopo
Validação conjunta de domínios, faixas de IP e autorizações.
Conexão das fontes
Integração das ferramentas ao Cockpit, com teste de cada credencial.
Primeira leitura
Diagnóstico do que já é medido e do que ainda precisa ser integrado.
Primeiro Vortex Score
Publicado no ciclo seguinte, com a cobertura, as lacunas e as ações de maior retorno.
Perguntas frequentes
O Vortex Cockpit substitui as ferramentas de segurança da empresa?
Não. O Cockpit se conecta às ferramentas que a organização já opera, de endpoint, vulnerabilidades, firewall e identidade a SIEM, OT, nuvem e inteligência de ameaças, e consolida os dados em uma base única, sem substituir nenhuma delas. São cerca de 40 tecnologias, e cada ferramenta conectada ganha um painel próprio, com os indicadores do dia a dia e a análise pelo ciclo CTEM.
De onde vêm os dados do Cockpit, e se uma ferramenta não tiver API?
De três tipos de fonte: as ferramentas de segurança do cliente, conectadas por API; as fontes que a Vortex soma, como a descoberta passiva da superfície externa, a inteligência de ameaças e a base de CVE; e os registros feitos à mão, nos cadastros executivos ou por planilha, para o que nenhuma ferramenta coleta sozinha. Sem API, arquivos como CSV, .nessus e exportações da Microsoft passam pelo mesmo motor de coleta, com validação antes de gravar. Todo indicador informa a fonte e a data da coleta.
Qual é a diferença entre a Postura de Controles e o Vortex Score?
A Postura de Controles responde a uma pergunta concreta: os controles contratados estão configurados e em operação? Ela verifica todos os dias, diretamente nas ferramentas, 100 controles técnicos em 23 tecnologias, ponderados pela criticidade. O Vortex Score mede a postura de segurança como um todo, com 41 medidas em dez dimensões do NIST CSF 2.0, em uma nota de 0 a 100 com classificação de A a E, sempre acompanhada da cobertura da medição.
Como o Vortex Score trata ambientes medidos só em parte?
A nota é sempre apresentada com a cobertura da medição. Abaixo de 50% de cobertura não há nota publicada: o Cockpit registra "não medido" e o motivo; abaixo de 80%, a nota é limitada a 85. Ausência de dado nunca conta como zero: aparece como "sem dado", com a causa identificada, seja tecnologia não contratada, levantamento pendente da Vortex ou fonte sem envio. Medidas com mais de sete dias são desconsideradas, para que a nota reflita o presente.
Como o Cockpit prioriza as vulnerabilidades?
Pela exploração ativa antes da severidade teórica. A Gestão de Vulnerabilidades junta as falhas encontradas por todas as ferramentas numa fila curta, de P0 a P3, e cada prioridade traz o motivo escrito: se a falha já é explorada por atacantes (catálogo KEV da CISA), se o ativo é alcançável pela internet, se é crítico para o negócio e qual a probabilidade estimada de exploração (EPSS). Cada prioridade tem um prazo de correção, que alimenta a janela de correção acompanhada pelo CISO.
O Cockpit faz testes de ataque no ambiente do cliente?
Somente na Validação de exposição, que executa cenários baseados em técnicas do MITRE ATT&CK para mostrar, técnica a técnica, o que foi prevenido, detectado e contido. Cada cenário exige aprovador designado, autorização vigente e alvo elegível, sempre em zona de teste declarada pelo cliente, e em ambientes OT os testes ocorrem exclusivamente em réplicas. A leitura da superfície externa é passiva, e a varredura ativa só ocorre quando o escopo autoriza, apenas nas faixas de IP registradas.
Os dados de um cliente ficam isolados dos demais?
Sim. Cada registro pertence a uma única organização, e o próprio banco de dados restringe o acesso de cada usuário às informações autorizadas. As credenciais das ferramentas ficam em cofre, com autenticação em dois fatores e trilha de auditoria.
Em quanto tempo o primeiro Vortex Score fica disponível?
O primeiro Vortex Score é publicado no ciclo seguinte à conexão das fontes. Antes disso, o escopo é aprovado em conjunto (domínios, faixas de IP e autorizações), cada ferramenta é integrada com teste da credencial, e a primeira leitura mostra o que já é medido e o que falta integrar. A nota sai com a cobertura da medição, as lacunas identificadas e as ações de maior retorno; sem coleta, a cobertura é zero e não há nota.
Solicite uma demonstração do Vortex Cockpit
Apresentamos a plataforma em ambiente de demonstração, com dados fictícios, e o plano de integração ao seu ambiente.
- Diagnóstico gratuito
- Resposta rápida
- Atendimento personalizado
Atualizado em