O que é o SOC OT da Vortex?
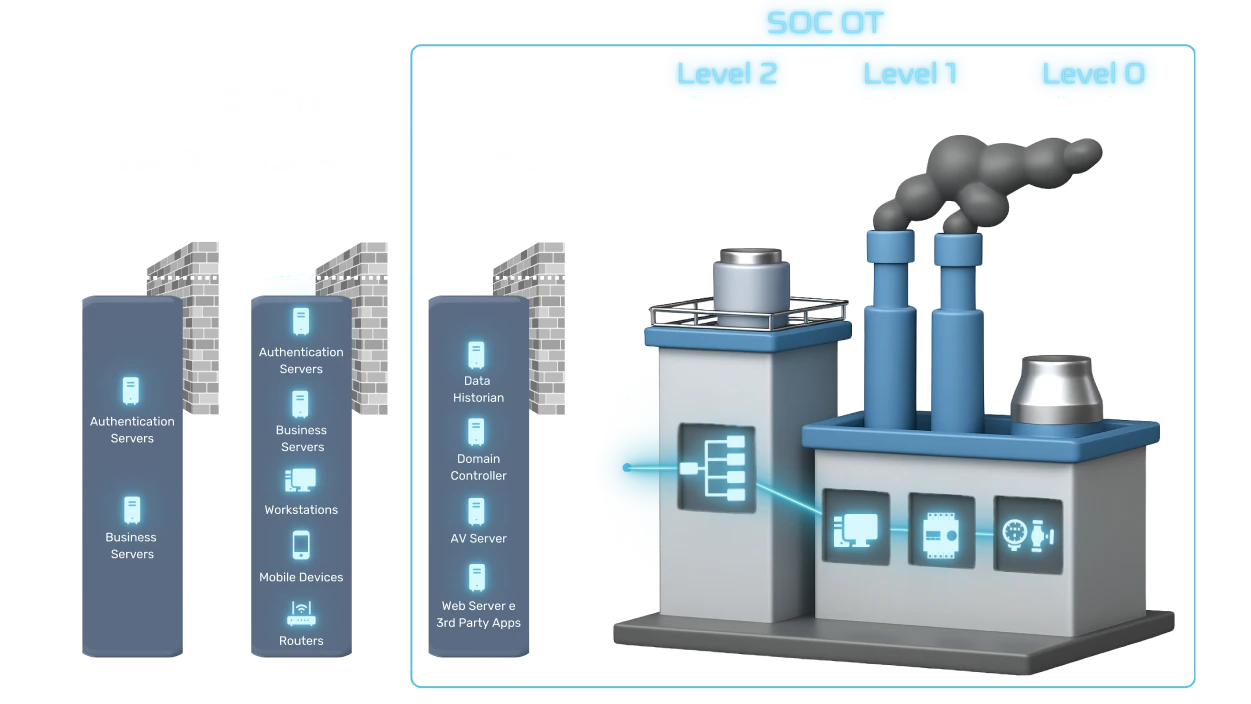
É uma célula do Cyber Defense Center, o NG-SOC Convergente da Vortex, especializada em ambientes industriais, ICS e sistemas ciberfísicos (CPS), com monitoramento 24x7x365. Os analistas têm formação em segurança industrial e conhecem os protocolos e processos de OT, e os playbooks respeitam as restrições operacionais da planta. O foco é a operação ininterrupta. Para comparar fornecedores, veja o que pedir a um SOC terceirizado em OT.
Por que monitorar TI e OT no mesmo SOC?
Porque, quando o ataque entra pela rede corporativa e chega à planta, um SOC voltado só para TI vê alertas soltos e deixa o OT fora da visão. No NG-SOC Convergente, a telemetria industrial é correlacionada com os eventos de TI, e o ataque aparece de ponta a ponta, do phishing no escritório à tentativa de manipular um controlador na planta. Na pesquisa de 2023 da Fortinet com 570 profissionais de OT, citada no Industrial Buyers Guide da Claroty, 32% dos entrevistados tiveram os sistemas de TI e de OT afetados no mesmo ataque, contra 21% em 2022.
O monitoramento de OT interfere na produção?
O monitoramento é feito para proteger o processo sem parar a produção. A descoberta e o inventário dos ativos de OT são passivos, sem impacto operacional, o que importa porque há ativos legados que não admitem agentes. Os playbooks de resposta respeitam as restrições operacionais da planta, e a gestão de exposição respeita as janelas de manutenção industrial.
A Vortex trabalha com a IEC 62443?
Sim. A Vortex aplica a IEC 62443 nos assessments de ambientes OT, com a definição de zonas, conduítes e níveis de segurança, e vincula cada controle recomendado aos requisitos da ISA/IEC 62443-3-3 para o nível de segurança-alvo (SL-T). No case de saneamento, o Cyber-PHA da ISA/IEC 62443-3-2 levou o risco inaceitável a zero sem trocar o parque de automação.
Qual a diferença entre vulnerabilidade e risco em OT?
Uma lista de CVEs diz o que existe na rede; o risco diz o que acontece com o processo se uma função de automação for comprometida. O Risk Assessment da Vortex usa o Cyber-PHA da ISA/IEC 62443-3-2 e mede o risco de 1 a 25 por severidade e probabilidade, com a consequência em pessoas, meio ambiente, finanças e reputação. O scan de vulnerabilidades continua existindo, mas entra como evidência da probabilidade, não como resultado final.
Como funciona o Risk Assessment de OT e o que a empresa recebe?
São cinco etapas e dois workshops: escopo e stakeholders, ator de ameaça de referência, funções e consequências por nível Purdue, severidade e probabilidade e, por fim, risco, controles e risco residual. A empresa recebe o Cyber-PHA completo, o inventário de ativos de TI e OT, o levantamento de vulnerabilidades, a avaliação de conformidade com o NIST SP 800-82, com lacunas ranqueadas, os controles da ISA/IEC 62443-3-3 por nível de segurança, a topologia atual e a arquitetura-alvo e um relatório executivo para a diretoria, com orientação de investimento.
A Vortex atende a rotina de segurança cibernética do ONS?
Sim. A Vortex já fez dezenas de projetos de adequação à RO-CB.BR.01 do ONS, e seus serviços de OT atendem aos controles do Ambiente Regulado Cibernético (ARCiber), como inventário de ativos, DMZ operativa, acesso remoto por VPN, gestão de correções, controle de acessos e monitoramento.
Como começam os ataques a ambientes industriais?
Na maioria dos casos públicos, por uma porta de entrada simples: e-mail de phishing, acesso remoto ou VPN, credenciais vazadas ou um fornecedor, como a atualização de software comprometida que levou o NotPetya à Mondelez. Quando o ataque entra pela rede corporativa e avança até a planta, a correlação entre TI e OT ajuda a detectar cedo esse movimento lateral.