
Geração 01
SOC tradicional
Nível 1 humano dominante, escala por headcount
- Acesso inicial
- Execução
- Movimentação lateral
- Impacto em OT
O ataque chegou ao impacto em OT antes de o nível 1 chegar ao alerta certo.

Detecção e resposta 24x7x365 para IT, OT e IA, com hiperautomação. A automação absorve o volume de alertas e os nossos especialistas entram onde o contexto do seu negócio decide.
Em resumo: O Cyber Defense Center é o NG-SOC Convergente da Vortex Security, líder em MSSP no Brasil. É um serviço de SOC e MDR (detecção e resposta gerenciadas), contratado como SOC as a Service, que monitora e detecta ameaças e responde a elas 24x7x365 em ambientes IT, OT e IA, com hiperautomação, IA e especialistas dedicados. O serviço atende grandes empresas e tem clientes entre as 1.000 maiores do Brasil. É a abordagem mais inovadora em MDR, com a maior biblioteca de casos de uso de detecção (+5.000), +3.000 playbooks e SLA de referência de 15 minutos para o primeiro atendimento de incidentes de alta criticidade. A Vortex é Líder no ISG Provider Lens® 2026 em Next-Gen SOC/MDR Services (Midmarket), no Brasil. Entre os clientes da Vortex estão Bio-Manguinhos, White Martins e Austral Holding, com case e depoimentos publicados.
Vazamentos de dados e paradas operacionais causam prejuízo e põem em risco a continuidade do negócio e a reputação da empresa. E o modelo de SOC que escala contratando mais analistas já não dá conta do ritmo dos ataques.
Quando a triagem depende de pessoas, a fila cresce mais rápido do que a equipe consegue analisar.
O analista gasta o turno descartando ruído, e o alerta que importa espera na fila.
Enquanto alguém investiga manualmente, o atacante segue avançando no ambiente.
O Cyber Defense Center nasceu à frente do SOC tradicional, com enriquecimento automatizado de alertas e resposta orquestrada desde o início. Hoje ele opera como NG-SOC Convergente: IT, OT e IA no mesmo contexto de detecção, com foco no risco para o negócio.
Estágio 01
Foco em volume de eventos
Estágio 02
Resposta automatizada a ameaças
Estágio 03
Capacidades e contexto integrados entre IT, OT e IA
Estágio 04
Foco em risco de negócio
VortexGeração 01
Modelo de correlação, foco em detecção
Geração 02
Automação e orquestração, foco em tempo de resposta
Geração 03
Risco ao negócio · IT + OT + IA
Geração 01
Nível 1 humano dominante, escala por headcount
O ataque chegou ao impacto em OT antes de o nível 1 chegar ao alerta certo.
Geração 03
Triagem antes do humano e resposta orquestrada
Contido em Acesso inicial. A triagem com IA tirou o ruído antes do analista e a resposta automatizada agiu sozinha.
Simulação ilustrativa: o volume de alertas, os tempos e o ataque não representam a medição de um caso real.
Camada de IA
Inteligência e investigação assistida por IA
Triagem inteligente com IA
Classifica alertas e filtra falso positivo antes do analista
Copiloto GenAI
Resume IoCs, correlaciona threat intel e sugere hipóteses
Alerta de qualquer SIEM
Splunk, QRadar, RSA e outros
O alerta chega de qualquer SIEM. O modelo é agnóstico e preserva o investimento que o cliente já fez.2 Orquestração e enriquecimento
Busca em +150 fontes externas


3 Inteligência de ameaças e exposição


Dark e deep web
Credenciais vazadas
Sandbox
Superfície de ataque
Resposta autônoma
Integração com o ambiente e contenção automatizada
A contenção é executada direto no ambiente, de forma autônoma, com playbooks aprovados pelo cliente.Integração com as tecnologias do cliente




Remediação e contenção automatizada
Remediação automatizada e aprendizado contínuo: cada incidente ajusta regras, playbooks e casos de uso.Feedback e aprendizado contínuo
Agnóstico de SIEM e de fabricante: aproveitamos as ferramentas que você já tem, sem obrigar a troca, e o SOAR coordena a resposta de ponta a ponta.
Cada cenário, passo a passo: o que o atacante faz, o que o CDC vê, o que a automação executa e o que o analista decide, até a contenção e o pós-incidente.
O ataque começa num e-mail e tenta chegar ao processo industrial. Como a telemetria da planta e os eventos de TI são correlacionados na mesma plataforma, o CDC enxerga o ataque de ponta a ponta.
Mapa do cenário: no escritório (TI), o atacante, o e-mail e a estação do colaborador; na fronteira, a passagem para a planta; na planta (OT), a rede industrial, o controlador e o processo industrial; embaixo, o NG-SOC Convergente, com o radar que cobre TI e OT. O roteiro completo está logo abaixo da cena.
Combinado na preparação: Matriz de acionamento com a TI e com a operação da planta, e playbooks industriais que respeitam as restrições operacionais.
Um colaborador abre o anexo de um e-mail de phishing, e o código malicioso passa a rodar na estação dele.
Pela estação comprometida, o atacante procura um caminho até a rede industrial e cruza a fronteira entre TI e OT.
O alerta da estação dispara o playbook de investigação de phishing: remetente, links e anexo são checados em mais de 150 fontes de inteligência, e o arquivo vai para a sandbox.
A telemetria industrial mostra uma comunicação nova na rede da planta. O CDC liga esse sinal ao phishing do escritório: é um só ataque, visto de ponta a ponta.
O atacante tenta enviar um comando de alteração a um controlador. A tentativa aparece na telemetria industrial, já ligada ao caso aberto.
O playbook põe o anexo em quarentena pelo hash e bloqueia o IP de origem com janela temporal, cortando o caminho na fronteira. Nenhum equipamento da planta é desligado de forma automática.
Analistas com formação em segurança industrial recebem o caso resumido pela IA, abrem a war room virtual com a TI e a operação da planta e decidem juntos os próximos passos, sem parar a produção.
Nos ativos gerenciados, o CDC atua direto. Fora do escopo, aciona, recomenda e acompanha a equipe da empresa na limpeza da estação e na conferência do controlador.
Playbooks e runbooks de TI e OT são revisados e, quando necessário, o relatório detalhado do incidente registra o caminho do e-mail até o controlador.
O atacante não arromba nada: entra com usuário e senha verdadeiros. Para regras e assinaturas, tudo parece normal. A análise comportamental percebe que a conta deixou de agir como de costume.
Mapa do cenário: à esquerda, o atacante com uma senha válida; no centro, a identidade do colaborador, cercada pela linha de base dos acessos dessa conta; à direita, três servidores; embaixo, o NG-SOC Convergente com o radar. O roteiro completo está logo abaixo da cena.
Combinado na preparação: O bloqueio automático de credencial comprometida e de IP de origem, e quem é acionado em cada caso.
O atacante entra com o usuário e a senha verdadeiros de um colaborador. Para regras e assinaturas, é um acesso como outro qualquer.
A análise comportamental compara o acesso com o histórico da conta e marca o desvio: origem e horário fora do padrão daquele colaborador.
Com a conta, o atacante passa a abrir servidores que aquele usuário nunca tinha acessado. A análise comportamental registra o movimento lateral.
Um playbook junta ao alerta o histórico do usuário e dos servidores, e a inteligência de ameaças encontra a credencial numa base de credenciais vazadas.
O playbook de contenção aprovado na preparação bloqueia a credencial comprometida e o IP de origem, com janela temporal. O atacante perde o acesso.
Com o caso resumido pela IA, o analista confere o que a conta acessou, confirma o comprometimento e aciona o responsável pela matriz de acionamento.
Nos ativos gerenciados, o CDC atua direto. Fora do escopo, recomenda e acompanha a equipe da empresa até o colaborador voltar ao trabalho com uma senha nova.
Playbooks e runbooks são revisados e, quando necessário, sai o relatório detalhado do incidente. Cada caso ajusta regras e casos de uso.
A conta tem permissão para o que faz, e é por isso que regras comuns não a barram. O CDC olha o comportamento: o que essa conta costuma acessar e quanto dado costuma mover.
Mapa do cenário: dentro da empresa, a conta de administrador e os dados sensíveis; na saída para a internet, o medidor do volume enviado para fora comparado ao padrão da conta; fora, o destino externo; embaixo, o NG-SOC Convergente com o radar. O roteiro completo está logo abaixo da cena.
Combinado na preparação: O que pode ser bloqueado de forma automática. Contas privilegiadas ficaram para a decisão de um analista.
Uma conta de administrador, nas mãos de alguém de dentro ou de um atacante, começa a ler um repositório de dados sensíveis que não faz parte da rotina dela.
A análise comportamental marca o desvio: a conta tem permissão, mas nunca leu esses dados nesse volume. Ter acesso não é o mesmo que agir como sempre.
Os arquivos são compactados e enviados para um destino externo.
O volume de saída da conta passa muito do padrão. A inteligência de ameaças checa o destino em mais de 150 fontes, e um playbook junta ao alerta o histórico da conta e dos ativos.
O playbook bloqueia o IP do destino com janela temporal, e o envio para no meio. A conta continua ativa: por ser privilegiada, só é bloqueada com a decisão de um analista.
A IA resume o que a conta fez e sugere hipóteses. Pela matriz de acionamento, o analista confirma com o responsável que não havia tarefa autorizada e aciona o bloqueio da credencial.
O CDC recomenda e acompanha a equipe da empresa na revisão dos acessos da conta e dos dados envolvidos, com tudo registrado no Vortex Service Portal.
Sai o relatório detalhado do incidente, e playbooks e runbooks são revisados com o que o caso ensinou.
Cenários ilustrativos: os passos mostram como o serviço atua e não descrevem um incidente real de cliente. As ações automáticas seguem playbooks aprovados pela empresa na preparação.
Agentes de IA fazem triagem, engenharia de detecção, threat hunting, análise de malware e remediação automatizada antes que o time humano precise intervir.
No Cyber Defense Center, a IA trabalha em cada etapa da detecção e resposta, e a decisão que exige julgamento continua com especialistas da Vortex.
Resultado: 70% de automação em data mining e menos de 4% de falsos positivos. O guia Inteligência artificial no SOC explica cada uso, os limites e os riscos.
Casos de uso alinhados ao MITRE ATT&CK e às ameaças do seu setor, com threat hunting proativo sobre a telemetria coletada.
Sumarização de casos, investigação em linguagem natural, criação e ajuste de regras de detecção e apoio à decisão, com um especialista em todos os pontos críticos.
Triagem, enriquecimento, investigação, contenção e resposta em dezenas de tecnologias. A Vortex foi pioneira no Brasil com um SOAR próprio e, quando falta um conector, o time de desenvolvimento da Vortex constrói: basta a tecnologia ter API.
Linhas de base do comportamento normal de usuários, dispositivos e serviços revelam acesso atípico, movimento lateral, uso anômalo de credenciais e abuso de contas privilegiadas, mesmo com credenciais legítimas.
Mais de 150 fontes de IoCs, sandbox para malware, MISP próprio sincronizado com o do cliente e curadoria de ameaças da América Latina, aplicados automaticamente à detecção e aos playbooks.
SIEM, SOAR, UEBA e threat intelligence nativos em uma plataforma de nuvem, com correlação em escala de petabytes, mais retenção de dados e detecção avançada com regras em escala.
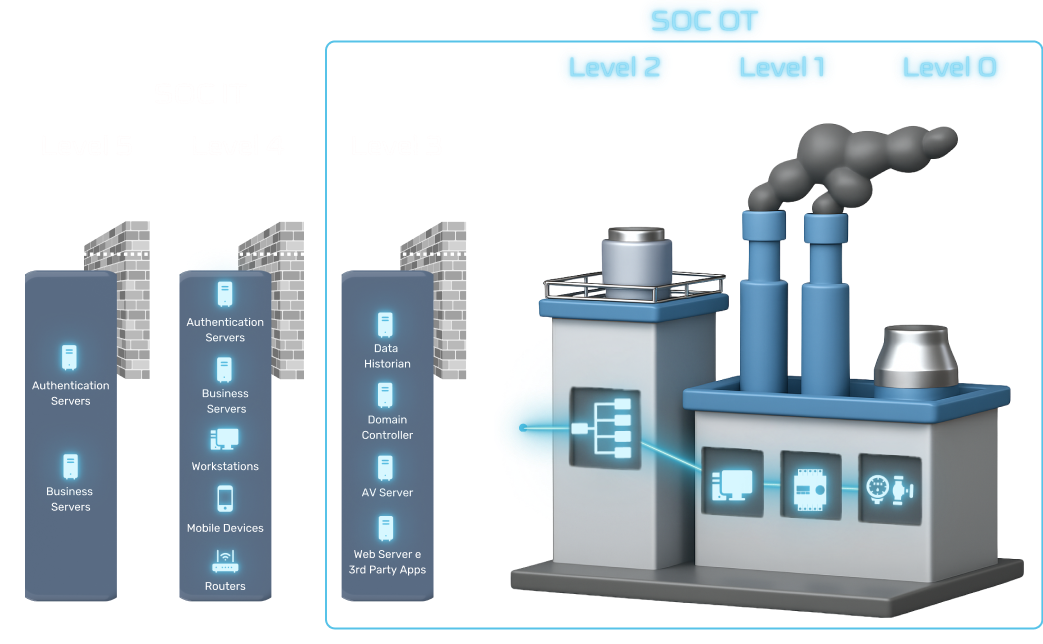
A Vortex foi pioneira no SOC Convergente de TI e OT, hoje em produção para diversos clientes. A telemetria industrial é correlacionada com os eventos de TI, e o ataque aparece de ponta a ponta: do phishing no escritório à tentativa de manipular um controlador na planta.
O Cyber Defense Center tem células dedicadas para OT, com analistas formados em segurança industrial, conhecimento dos protocolos e playbooks que respeitam as restrições operacionais da planta. Assim, a resposta protege o processo sem parar a produção.
Resposta a incidentes baseada no NIST, com o mesmo processo para IT, OT e IA. As etapas iniciais são aceleradas por automação e IA, e o time humano entra onde o contexto do negócio decide.
Na implantação, a Vortex define com a empresa a matriz de acionamento, a responsabilidade por ativo, a matriz RACI e o plano de resposta.
Cada alerta é analisado e recebe a instrução de contenção, remediação ou notificação, automatizada ou pelo analista.
Intervenção direta nas tecnologias gerenciadas pelo CDC e contenção automatizada pelo SOAR.
O CDC atua no ativo dentro do SLA. Fora do escopo gerenciado, aciona, recomenda e acompanha a equipe da empresa.
Playbooks e runbooks revisados e, quando necessário, relatório detalhado do incidente.
Quando o incidente envolve várias equipes, o CDC abre uma war room virtual, aberta 24 horas, com mensagens, arquivos e chamadas de áudio e vídeo para até 20 participantes, conduzida pelo time Vortex.
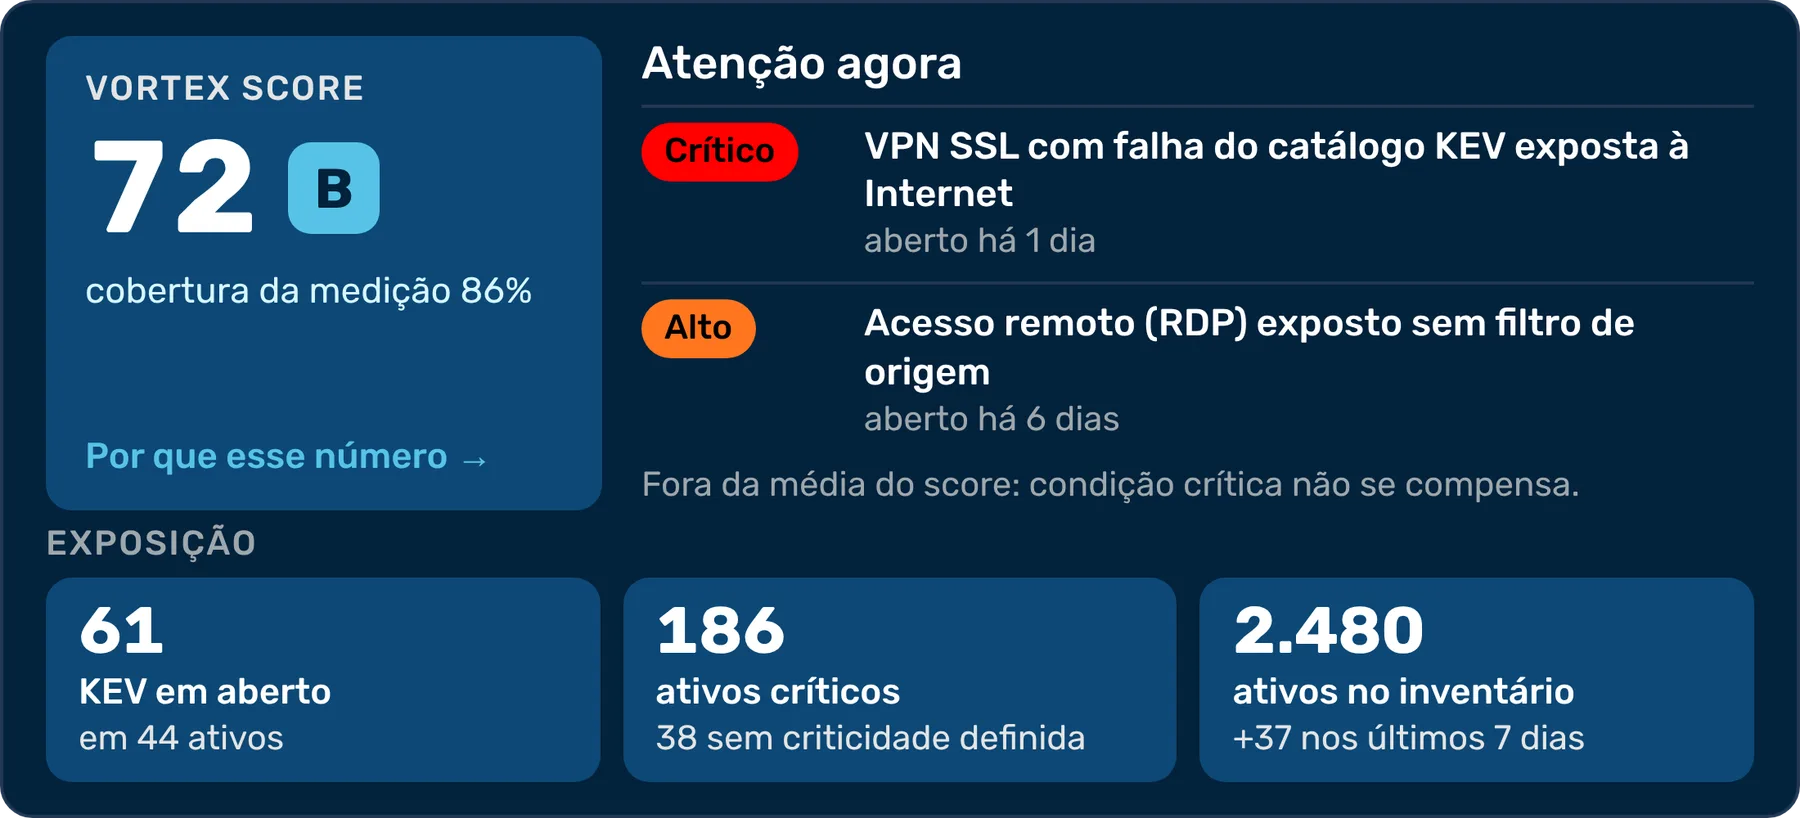
Nada de caixa-preta: os alertas que você vê no Cockpit são os mesmos que chegam ao time do CDC. Incidentes, chamados, KPIs e relatórios em tempo real, com as técnicas de ataque tentadas contra o seu ambiente mapeadas ao MITRE ATT&CK.
E o Cockpit vai além do monitoramento: a Postura de Controles confere todos os dias se as suas ferramentas estão funcionando, o Vortex Score dá uma nota que você consegue defender na diretoria e o ciclo CTEM transforma cada exposição em ação com dono e prazo.
| Incidente identificado | MTTA | MTTR |
|---|---|---|
| Alta | 15 min corridos | 2 h corridas |
| Média | 30 min corridos | 8 h úteis |
| Baixa | 1 h corrida | 16 h úteis |
| Contingência e simulação de desastre | 30 min úteis | 4 h corridas |
Meta de cumprimento de 98% para incidentes do SIEM. MTTA conta o primeiro atendimento do analista Vortex; MTTR, o chamado solucionado. Condições finais definidas em proposta. Veja o que deve ter um SLA de SOC no guia de contratação.
Segurança e privacidade auditadas nos nossos próprios processos: a forma como a Vortex opera e trata os dados dos clientes segue padrões internacionais de segurança da informação, privacidade e continuidade de negócios.
 ISO/IEC 27001 Segurança da informação
 ISO/IEC 27701 Privacidade de dados
 ISO 22301 Continuidade de negócios
 ISG Provider Lens 2026 · Leader Next-Gen SOC/MDR Services · Midmarket
O Cyber Defense Center opera a partir de duas instalações de mesma dimensão, no Rio de Janeiro e em São Paulo, ambas ativas 24x7x365. Não há site principal e site de contingência: os dois operam ao mesmo tempo e, se um falhar, o outro assume toda a operação sem interromper o serviço.
Contar com a Vortex como parceira em segurança da informação é ter a tranquilidade de saber que, diante de qualquer ameaça, estaremos amparados por uma das respostas mais eficazes e ágeis do mercado. A excelência dos serviços prestados e o comprometimento incansável da equipe nos garantem não apenas proteção, mas confiança para seguir em frente com segurança e estratégia.
Acompanhamos o crescimento virtuoso da Vortex, pois fomos um de seus primeiros clientes. Isso demonstra o quanto de confiança depositamos em seus serviços e o quanto fomos correspondidos pelos resultados alcançados.
A Vortex é uma parceira genuinamente próxima e de postura integradora. Uma empresa feita por pessoas que possuem alta capacidade técnica, foco no cliente e comprometidas com o resultado a longo prazo.
 Episódio #05 27/08/2026 · 1h35
A IA mudou as regras do ataque, com phishing personalizado gerado em segundos. O episódio discute como BYOD e shadow AI ampliam a superfície de risco, o que a LGPD exige de quem guarda dados pessoais e o que muda no SOC quando a defesa também usa IA.
Victor El'osta, Head de Inteligência de Mercado, Inovação e Inteligência Artificial da Vortex, recebe Alessandro Nucci de Siqueira, Leonardo Menzani Silva e Lourival Junior.
Assista no YouTube (abre em nova aba)Resumo, capítulos e transcriçãoÉ o NG-SOC Convergente da Vortex Security: um serviço de SOC e MDR (detecção e resposta gerenciadas) que monitora e detecta ameaças e responde a elas 24x7x365 em ambientes IT, OT e IA. Diferente do SOC tradicional, automatiza o enriquecimento dos alertas e a resposta a incidentes com hiperautomação, e os especialistas dedicados entram onde o contexto do negócio decide.
Sim. O ISG Provider Lens 2026 avaliou os principais provedores de SOC e MDR do Brasil e posicionou a Vortex Security como Líder em Next-Gen SOC/MDR Services (Midmarket) e Market Challenger em Large Accounts. A Vortex é líder em MSSP no Brasil, com +80 clientes ativos e +500 mil ativos protegidos, e o Cyber Defense Center é a abordagem mais inovadora em MDR: IT, OT e IA na mesma operação, com hiperautomação e IA.
MSSP (Managed Security Services Provider, ou provedor de serviços gerenciados de segurança) é a empresa que assume, como serviço contínuo, parte ou toda a operação de segurança de outra empresa: monitora o ambiente e opera e gerencia tecnologias como firewall, SIEM e proteção de endpoint, com equipe, processos e plataforma próprios. Não é o mesmo que MSP (Managed Service Provider), que gerencia a TI em geral. O que o MSSP entrega depende do contrato: no modelo tradicional, ele monitora e encaminha os alertas para a empresa tratar; quando oferece MDR, também investiga e contém a ameaça. A Vortex Security é líder em MSSP no Brasil, com +80 clientes ativos e +500 mil ativos protegidos: o Cyber Defense Center, o NG-SOC Convergente da Vortex, faz o SOC e o MDR, e o Security Integration implanta, integra e gerencia as tecnologias.
O SOC (Security Operations Center) é a operação que monitora o ambiente, detecta e analisa incidentes de segurança e responde a eles. O MDR (Managed Detection and Response) é a detecção e a resposta entregues como serviço gerenciado: o provedor opera essa função 24x7, com tecnologia, especialistas e resposta às ameaças, e não só o envio de alertas. O MSSP (Managed Security Services Provider) é o provedor de serviços gerenciados de segurança, que, além do SOC, implanta, integra e gerencia as tecnologias de segurança do cliente. A Vortex atua nos três: o Cyber Defense Center é o SOC e o MDR da Vortex, e o Security Integration cuida da implantação, integração e gestão das tecnologias. O guia MDR, MSSP ou SOC interno compara os modelos e ajuda a escolher.
É o centro de operações de segurança em que a inteligência artificial trabalha nas etapas da operação: triagem e priorização de alertas, enriquecimento, correlação de eventos, análise comportamental, investigação com copilotos de IA generativa e resposta com agentes e hiperautomação. A IA absorve o volume e acelera a análise; as decisões críticas continuam com analistas. O Cyber Defense Center, o NG-SOC Convergente da Vortex Security, é um SOC com IA para ambientes IT, OT e IA, com 70% de automação em data mining e menos de 4% de falsos positivos.
A IA faz a triagem dos alertas e filtra o falso positivo antes do analista, e agentes de IA fazem engenharia de detecção, threat hunting, análise de malware e remediação automatizada antes que o time humano precise intervir. Os recursos de IA generativa resumem casos, correlacionam threat intelligence, apoiam a investigação em linguagem natural e ajudam a criar e ajustar regras de detecção. A operação tem 70% de automação em data mining e menos de 4% de falsos positivos. Só o que exige julgamento humano chega aos analistas, já com contexto, e há supervisão humana em todos os pontos críticos: a contenção automática segue playbooks aprovados pelo cliente, e o que pode ser remediado de forma automática é definido em conjunto com a empresa. O guia Inteligência artificial no SOC explica cada uso, os limites e a supervisão humana.
No modelo de SLA de referência do Cyber Defense Center, um incidente de alta criticidade tem MTTA de 15 minutos, contado no primeiro atendimento do analista Vortex, e MTTR de 2 horas corridas, contado no chamado solucionado; nos de média criticidade, 30 minutos e 8 horas úteis. A meta de cumprimento é de 98% para incidentes do SIEM, e as condições finais são definidas em proposta. Nas palavras de Josemar Fernandes, gerente de Segurança da Informação do Bio-Manguinhos, contar com a Vortex é estar amparado por “uma das respostas mais eficazes e ágeis do mercado”.
Monitoramento 24x7x365 com correlação de eventos em tempo real, enriquecimento e priorização dos alertas com threat intelligence, resposta orquestrada por playbooks no SOAR e resposta a incidentes baseada no NIST. Também fazem parte a engenharia de detecção contínua alinhada ao MITRE ATT&CK, o threat hunting proativo sobre a telemetria coletada e a visibilidade pelo Vortex Service Portal e pelo Vortex Cockpit. São monitorados dispositivos de segurança, servidores, aplicações, identidades e serviços em nuvem, além da telemetria industrial nos ambientes OT.
Porque o serviço entrega operação 24x7x365 com especialistas, processos maduros e auditáveis e uma plataforma de SecOps Enterprise com automação e IA, sem que a empresa precise montar e reter internamente um time e uma plataforma dessa complexidade. A automação absorve o volume de alertas, os especialistas se concentram nos casos que exigem análise profunda, e a empresa acompanha tudo, inclusive o cumprimento do SLA, pelo Vortex Cockpit. A comparação entre SOC interno, MSSP e MDR, com custo, tempo para começar e o que fica com a empresa, está no guia MDR, MSSP ou SOC interno.
O Cyber Defense Center é contratado como serviço (SOC as a Service), 24x7x365, para IT, OT e IA. As condições finais, como o escopo e o SLA, são definidas na proposta; a referência para incidentes de alta criticidade é o primeiro atendimento em 15 minutos e a solução em 2 horas. Na implantação, a Vortex define com a empresa a matriz de acionamento, a responsabilidade por ativo, a matriz RACI e o plano de resposta. Não é preciso trocar o SIEM: o serviço é agnóstico de SIEM e de fabricante.
Não. O Cyber Defense Center é agnóstico de SIEM e de fabricante: se a empresa já tem um SIEM ou SOAR, como Splunk, QRadar ou RSA, os alertas chegam ao motor de análise da Vortex em modelo cogerenciado; se não tem, a Vortex oferece o Google SecOps em edição Enterprise, operado por ela. EDR, NDR e outras soluções já existentes são integradas sem obrigação de troca, e o SOAR coordena a resposta de ponta a ponta.
Sim. A Vortex foi pioneira no SOC Convergente de TI e OT: a telemetria industrial é correlacionada com os eventos de TI, o que revela cedo o movimento lateral entre os dois domínios. O CDC tem células dedicadas para OT, com analistas formados em segurança industrial e playbooks que respeitam as restrições operacionais da planta, como protocolos industriais específicos, janelas de manutenção restritas e ativos legados que não admitem agentes. A experiência inclui energia, manufatura, logística portuária, saneamento e óleo e gás.
Segue as etapas do NIST, com o mesmo processo para IT, OT e IA: preparação, detecção e análise, contenção, remediação e pós-incidente. Na preparação, feita na implantação, são definidos em conjunto a matriz de acionamento, a responsabilidade por ativo, a matriz RACI e o plano de resposta. A contenção pode ser direta nas tecnologias gerenciadas ou automatizada pelo SOAR, e incidentes com várias equipes ganham uma war room virtual aberta 24 horas, conduzida pelo time Vortex. Depois de cada incidente, playbooks e runbooks são revisados e, quando necessário, é emitido um relatório detalhado do incidente.
Sim, de formas diferentes. Nas tecnologias gerenciadas pelo CDC, a contenção e a remediação são feitas diretamente no ativo, dentro do SLA. Nos ativos fora do escopo de gestão, o time aciona os responsáveis seguindo a matriz de escalonamento aprovada, recomenda as ações e acompanha a remediação feita pela equipe da empresa, com toda a interação registrada no Vortex Service Portal.
Faz resposta ativa. Nas tecnologias que gerencia, o Cyber Defense Center contém a ameaça direto no ambiente, pelo SOAR e com playbooks aprovados pelo cliente: bloqueio de credencial comprometida, quarentena de hash e bloqueio de IP com janela temporal. Nos ativos fora do escopo de gestão, aciona os responsáveis pela matriz de escalonamento, recomenda as ações e acompanha a remediação.
Sim, 24x7x365, a partir de dois centros ativos de mesma dimensão, no Rio de Janeiro e em São Paulo, sem site principal e de contingência: se um falhar, o outro assume toda a operação. A infraestrutura é replicada em data centers no Brasil e nos EUA, e a operação é certificada ISO/IEC 27001, ISO/IEC 27701 e ISO 22301.
Pelo Vortex Cockpit, que mostra os mesmos alertas que chegam ao time do CDC, com incidentes, chamados, KPIs e relatórios em tempo real. Cada solicitação e ação de um incidente fica registrada no Vortex Service Portal, integrado ao ITSM da empresa nos dois sentidos. Há ainda gerente de serviço designado, relatórios executivos e técnicos mensais e reunião mensal com KPIs e recomendações, além de alertas de CVEs.
O CDC opera a partir de dois centros ativos de mesma dimensão, no Rio de Janeiro e em São Paulo, sem site principal e de contingência: se um falhar, o outro assume toda a operação sem interromper o serviço. A infraestrutura é replicada em data centers no Brasil e nos EUA, com links redundantes e geradores próprios, para manter a operação mesmo em falta de energia, falha de link ou perda completa de uma das instalações.
Fale com um especialista e veja como o Cyber Defense Center pode proteger IT, OT e IA na sua empresa, aproveitando as ferramentas que você já tem.
Atualizado em