
Vortex
AI journey
Transforme a adoção de IA em inovação. Com segurança, governança e resiliência.
Você sabe onde a IA já está presente na sua empresa?
A Inteligência Artificial já faz parte das organizações sem que as áreas de segurança, jurídico e governança tenham a visibilidade completa sobre como ela está sendo utilizada. Modelos, agentes, aplicações e ferramentas de IA ampliam a produtividade e criam novas possibilidades para o negócio, mas também introduzem novos riscos relacionados à proteção de dados, acessos, conformidade, aplicações, modelos e infraestrutura.
O desafio não começa apenas nos projetos oficiais de Inteligência Artificial. Colaboradores podem utilizar ferramentas de IA generativa, áreas de negócio podem contratar soluções diretamente e aplicações podem incorporar modelos ou agentes sem que exista uma visão centralizada dos riscos envolvidos.
Por isso, antes de definir quais tecnologias implementar, é preciso responder algumas perguntas fundamentais:
Quais soluções de IA estão sendo utilizadas?
Quais dados estão sendo compartilhados?
Quem é responsável por cada caso de uso?
Quais riscos precisam ser tratados?
E os controles existentes realmente funcionam?
A Jornada de IA da Vortex foi estruturada para responder a essas questões e transformar o uso de IA em um ambiente visível, governado, protegido e continuamente monitorado.
DESCUBRA ONDE ESTÃO OS RISCOS
Tudo começa pelo Assessment AI Journey, metodologia da Vortex para avaliar a maturidade da organização em governança e segurança de IA, identificar gaps e analisar aderência aos frameworks e regulações aplicáveis.A avaliação considera três dimensões independentes:
Política — existem regras, responsabilidades e normas formalmente estabelecidas?
Controle — existem processos, tecnologias ou automações que colocam essas regras em prática?
Enforcement — existem evidências de que esses controles realmente funcionam e são verificados continuamente?
Essa abordagem permite ir além de uma nota genérica de maturidade e identificar onde estão as causas dos gaps e quais ações devem ser priorizadas. Ao final do assessment, sua organização recebe uma visão executiva e técnica do cenário atual, incluindo exposição, gaps de governança, prontidão, aderência regulatória, capacidades existentes e um roadmap priorizado de evolução, trazendo clareza sobre onde sua organização está, quais riscos precisam ser tratados e qual caminho seguir.
TRANSFORME GOVERNANÇA EM UMA PRÁTICA CONTÍNUA
Diagnosticar é apenas o começo. A governança precisa fazer parte da operação diária da organização. A Vortex apoia a implementação de uma estrutura capaz de definir responsabilidades, organizar casos de uso, classificar riscos, estabelecer fluxos de aprovação e produzir evidências para auditorias e decisões executivas.
A jornada contempla desde a estruturação do comitê e das políticas corporativas de IA até o inventário de modelos, aplicações, agentes e fornecedores, classificação dos casos de uso por risco e acompanhamento contínuo da evolução.
Para organizações que precisam estruturar essa agenda sem necessariamente criar uma nova posição executiva interna, a Vortex oferece CAIO as a Service, O serviço de liderança especializada sob demanda para coordenar a governança de IA, apoiar a priorização de riscos, conduzir a agenda junto às diferentes áreas da organização, acompanhar o roadmap e levar indicadores e decisões relevantes para a liderança. Fazendo com que a governança deixe de existir apenas no papel e passe a funcionar continuamente.
APLIQUE CONTROLES CERTOS PARA CADA RISCO
Com os riscos identificados e a governança estruturada, a Vortex analisa o ambiente tecnológico para determinar quais capacidades de segurança são necessárias. A abordagem é agnóstica, considerando arquitetura, fluxos de dados, casos de uso, ferramentas e licenças existentes antes da recomendação de novas tecnologias.
O objetivo é aproveitar os investimentos já realizados e implementar novos controles somente onde existirem gaps reais. A proteção pode envolver capacidades como descoberta e controle de Shadow AI, proteção de dados e DLP, segurança de aplicações e modelos, identidade e acesso, postura da infraestrutura, governança e conformidade, monitoramento e resposta a incidentes. Oferecendo proteção orientada ao risco real do negócio, e não simplesmente à adoção de mais uma ferramenta.
ia integrada ao cyber defense center
IT + OT + IA EM UM MESMO CONTEXTO DE SEGURANÇA
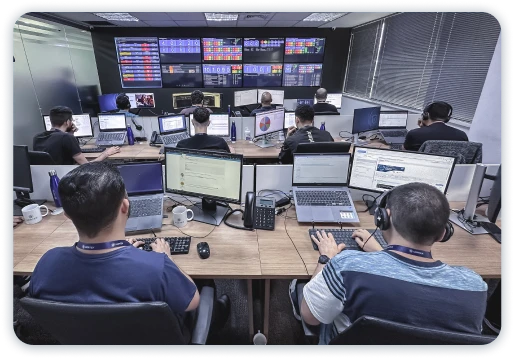
A Inteligência Artificial passa a fazer parte do NG-SOC Convergente da Vortex, ao lado dos ambientes corporativos (IT) e industriais (OT). A telemetria das soluções de segurança de IA pode ser integrada ao Cyber Defense Center, permitindo correlacionar eventos de IA com sinais dos demais ambientes ampliando o contexto para detecção e resposta. Isso permite identificar situações como uso abusivo de IA e vazamento de dados, com resposta integrada aos processos e playbooks do CDC. Um único contexto de segurança para proteger o ambiente digital e industrial da sua organização.
SEGURANÇA E GOVERNANÇA ALINHADAS
AO SEU AMBIENTE REGULATÓRIO
A Jornada de IA considera os principais frameworks, normas e regulações de mercado para cada organização, incluindo referências como ISO 42001, NIST AI RMF, LGPD, ISO 27001, ISO 27701, OWASP para LLMs, MITRE ATLAS e, quando aplicável, referências específicas setores regulados.
A análise permite relacionar controles, evidências e requisitos, criando rastreabilidade e facilitando processos de auditoria e evolução da governança..
Sua empresa está preparada para evoluir com uso de IA?
À medida que novos modelos, agentes, aplicações e casos de uso passam a fazer parte do negócio, novos riscos também precisam ser identificados e gerenciados. Descubra o nível de maturidade da sua organização para IA, identifique os principais gaps e entenda quais ações devem ser priorizadas para evoluir com mais segurança e controle.


