Quais funções do NIST CSF 2.0 a fase Detectar e Responder cobre?
Três das seis: Detectar (DE), cujo resultado é encontrar e analisar possíveis ataques e comprometimentos; Responder (RS), em que são tomadas as ações sobre o incidente detectado; e Recuperar (RC), em que os ativos e as operações afetados são restaurados. Detectar tem duas categorias, monitoramento contínuo (DE.CM) e análise de eventos adversos (DE.AE); Responder tem quatro, gestão (RS.MA), análise (RS.AN), comunicação e relato (RS.CO) e mitigação de incidentes (RS.MI); Recuperar tem duas, execução do plano de recuperação (RC.RP) e comunicação da recuperação (RC.CO) (NIST CSF 2.0).
O que é ransomware e como o SOC responde?
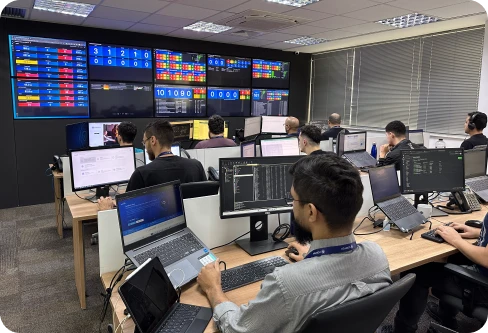
Ransomware é o malware que cifra os arquivos e sistemas de uma organização e exige pagamento para devolver o acesso; muitas vezes os atacantes também roubam os dados e ameaçam vendê-los ou publicá-los se o resgate não for pago (NIST IR 8374; CISA). O SOC busca os sinais de comprometimento que antecedem o impacto, como comportamentos suspeitos e movimentação lateral, e coordena a resposta, com playbooks que automatizam triagem, enriquecimento e contenção. Na Vortex, o Cyber Defense Center, o NG-SOC Convergente, atua da triagem inicial à resposta; o retainer de resposta a incidentes e forense digital (DFIR) contém, investiga e erradica o ataque; e o planejamento de continuidade de negócios e de recuperação de desastres (BCDR) prepara a recuperação.
O que é SIEM?
SIEM (Security Information and Event Management) é a plataforma que centraliza os registros (logs) e os eventos de segurança de todo o ambiente, como firewalls, servidores, identidades, nuvem e aplicações, correlaciona esses eventos e gera alertas; também guarda os registros para investigação e auditoria (NIST). A investigação dos alertas cabe aos analistas de um SOC. No SIEM-as-a-Service da Vortex, a plataforma é hospedada e operada integralmente pela Vortex, e a empresa consome o serviço enviando os logs.
Qual a diferença entre SIEM, SOAR, EDR, XDR e NDR?
Cada uma cobre uma parte da detecção e da resposta. O SIEM centraliza e correlaciona os logs de todo o ambiente e gera os alertas. O SOAR executa playbooks que automatizam a triagem, o enriquecimento, a contenção e a resposta. O EDR detecta e responde nas estações de trabalho e nos servidores. O NDR analisa o tráfego de rede e acha movimentação lateral, comando e controle e exfiltração, inclusive em equipamentos que não aceitam agente. O XDR correlaciona endpoint, rede, identidade, nuvem e e-mail numa plataforma só. Nenhuma substitui a operação que investiga e decide, o SOC. O guia de SIEM, SOAR, EDR, XDR e NDR compara as cinco numa tabela.
O que é threat intelligence (CTI)?
É a informação sobre ameaças cibernéticas agregada, analisada e enriquecida para dar contexto às decisões (NIST SP 800-61r3): indicadores de comprometimento, táticas e técnicas de atacantes e o monitoramento da deep e da dark web em busca de credenciais vazadas, vazamento de dados e campanhas de phishing contra a empresa. No NIST CSF 2.0, a inteligência de ameaças entra na análise dos eventos (DE.AE-07). Na Vortex, ela enriquece os alertas do Cyber Defense Center e orienta a detecção.
O que é threat hunting?
É a busca proativa, feita por analistas, de sinais de ataque que as regras e os casos de uso ainda não detectam, sobre a telemetria já coletada. Anda junto com a engenharia de detecção, que cria e ajusta as regras a partir do que se aprende. No Cyber Defense Center, o threat hunting proativo sobre a telemetria coletada e a engenharia de detecção contínua, alinhada ao MITRE ATT&CK, fazem parte do serviço.
O que é movimentação lateral e como ela é detectada?
É a tática em que o atacante, já dentro do ambiente, passa de um sistema ou de uma conta para outros até chegar ao alvo, muitas vezes com credenciais legítimas e ferramentas nativas, o que a torna discreta (MITRE ATT&CK, TA0008). Na fase Detectar e Responder, três tecnologias ajudam a vê-la: o NDR, que analisa o tráfego de rede; a tecnologia de iscas (deception), com honeypots e honeytokens em que qualquer interação é suspeita; e o ITDR, que detecta contas comprometidas, escalação de privilégios e movimento lateral via identidade em AD e Entra ID.
O que deve ter um plano de resposta a incidentes?
O plano define, antes de um ataque, como a empresa detecta, contém e erradica um incidente e se recupera dele: quem lidera e decide, como o incidente é classificado, quem é avisado e quando, que playbooks seguir, como preservar evidências e como restaurar os sistemas (NIST). Para o NIST, ele precisa ser mantido, testado e sincronizado com o plano de continuidade de negócios (NIST SP 800-61r3). O guia de plano de resposta a incidentes detalha cada parte, com o caso de ransomware e a comunicação à ANPD.
Qual a diferença entre plano de resposta a incidentes e plano de continuidade de negócios?
O plano de resposta a incidentes põe em prática a capacidade de resposta da empresa: papéis, classificação, comunicação, playbooks, evidências, recuperação e lições aprendidas. O plano de continuidade de negócios e de recuperação de desastres reduz a interrupção da operação em situações graves, não só em ataques, a partir da análise de impacto ao negócio (BIA) e da avaliação de riscos. Os dois precisam conversar. Na Vortex, o planejamento de continuidade e de recuperação de desastres (BCDR) inclui a BIA, as estratégias de recuperação e os testes.
O que é DFIR?
DFIR (Digital Forensics and Incident Response) é a combinação de resposta a incidentes, que contém, investiga e erradica o ataque, com forense digital, que preserva e analisa as evidências para reconstruir o que aconteceu. No retainer de resposta a incidentes da Vortex, a equipe de resposta e forense fica disponível sob contrato antes de o incidente acontecer, para conter, investigar e erradicar ataques com rapidez.
A fase Detectar e Responder inclui a recuperação?
Inclui o planejamento. O BCDR prepara a continuidade de negócios e a recuperação de desastres, com análise de impacto ao negócio (BIA), estratégias de recuperação e testes. Backup e restauração não fazem parte do catálogo da Vortex. No NIST CSF 2.0, a recuperação começa quando o processo de resposta a inicia e termina quando a operação normal é confirmada e o fim da recuperação é declarado e documentado (RC.RP-01, RC.RP-05 e RC.RP-06).
Quem comunica o incidente à ANPD?
A empresa, como controladora dos dados. Quando o incidente atinge dados pessoais e pode causar risco ou dano relevante aos titulares, a LGPD exige comunicar o incidente à ANPD e aos titulares (art. 48), e a Resolução CD/ANPD nº 15/2024 fixa o prazo de três dias úteis para as duas comunicações (arts. 6º e 9º), contados de quando a empresa sabe que o incidente afetou dados pessoais. A investigação e a forense digital do DFIR ajudam a levantar o que aconteceu e o que foi afetado. O guia de plano de resposta a incidentes mostra o fluxo.
Como funciona a detecção e resposta em OT?
O OT-Threat Detection monitora protocolos industriais, redes e dispositivos em tempo real e detecta comportamentos atípicos e sinais de ataque. No Cyber Defense Center, TI e OT são monitorados na mesma plataforma, e a correlação mostra quando um ataque que começou no escritório chega à planta; a resposta é coordenada numa war room com a TI e com a equipe da planta.